Inhaltsverzeichnis
- Kurz vor acht am Dienstagabend
- Was ein Repeater sieht, und was nicht
- Wie viel war das wirklich?
- Ein Abend in der Gruppe
- Detektive mit Grenzen
- Die dritte Nacht: ein Schriftzug auf der Karte
- Hat der Absender gegen die Regeln verstoßen?
- Wer mitliest, und wer beschuldigt
- Und im Ernstfall?
- Der Test und was er gezeigt hat
- Was man mitnehmen kann
- Transparenzhinweis
Das Wichtigste vorweg: Das Netz hat gehalten. Drei Tage lang wurde das Kärntner MeshCore-Netz mit Spam und gefälschten Knoten geflutet, und es lief weiter. Ich sehe das als Test, den ich so nie bestellt hätte und den das Netz trotzdem bestanden hat. Hier erzähle ich, was passiert ist, aus meiner Sicht als einer der Betreiber.
Kurz vor acht am Dienstagabend
Am 10. November um 19:37 Uhr fing es an. Im Kärntner MeshCore-Netz tauchten Nachrichten auf, die kein Mensch so schnell tippen kann: auf dem öffentlichen Kanal und auf vier Hashtag-Kanälen, in der Spitze 19 pro Minute, also eine alle drei Sekunden. Bis 00:35 Uhr waren es 471 Nachrichten von neun festen Gerätenamen.
Dann war Ruhe. Über die Nacht und den Vormittag lief das Netz, als wäre nichts gewesen.
Am Mittwoch um 17:12 Uhr ging es wieder los, diesmal mit einem Trick. Der Gerätename änderte sich nach jeder einzelnen Nachricht. In gut zwei Stunden, bis 19:16 Uhr, kamen 377 Nachrichten unter 261 verschiedenen Namen, aus nur sieben Grundnamen, mit 116 bis 163 neuen Namen pro Stunde. Wer so etwas ausblenden will, kommt mit einer Sperrliste nicht weit.
Das hat nicht einer allein bemerkt. Das ganze Netz hat es gemerkt. Wer den öffentlichen Kanal offen hatte, sah die Nachrichten durchlaufen.
Alle Uhrzeiten im Text sind MEZ, die Grafik unten ist in UTC. Die Zahlen stammen aus den Paketen der öffentlichen Karte und sind gerechnet, nicht am Funk gemessen.
Was ein Repeater sieht, und was nicht
Warum ist so etwas schwer abzuwehren? Weil ein MeshCore-Repeater fast nichts weiß.
Eine Kanalnachricht ist verschlüsselt. Der Repeater sieht den Kopf des Pakets, den bisherigen Pfad und einen Hash des Kanals. Inhalt, Name und Absender sieht er nicht. Er leitet das Paket weiter, wie jedes andere.
Das Weiterleiten heißt Flood: Jeder Repeater im Hörbereich wiederholt das Paket, seine Nachbarn wiederholen es wieder, bis es überall angekommen ist. Das macht ein Netz ohne feste Routen robust. Es macht es auch verwundbar. Bei den Funkparametern von CarinthiaMesh (SF8, 62,5 kHz, CR8) belegt ein Paket von rund 109 Byte etwa eine Sekunde Sendezeit pro Weiterleitung, und jede davon kostet Luft für alle in Reichweite.
Wie viel war das wirklich?
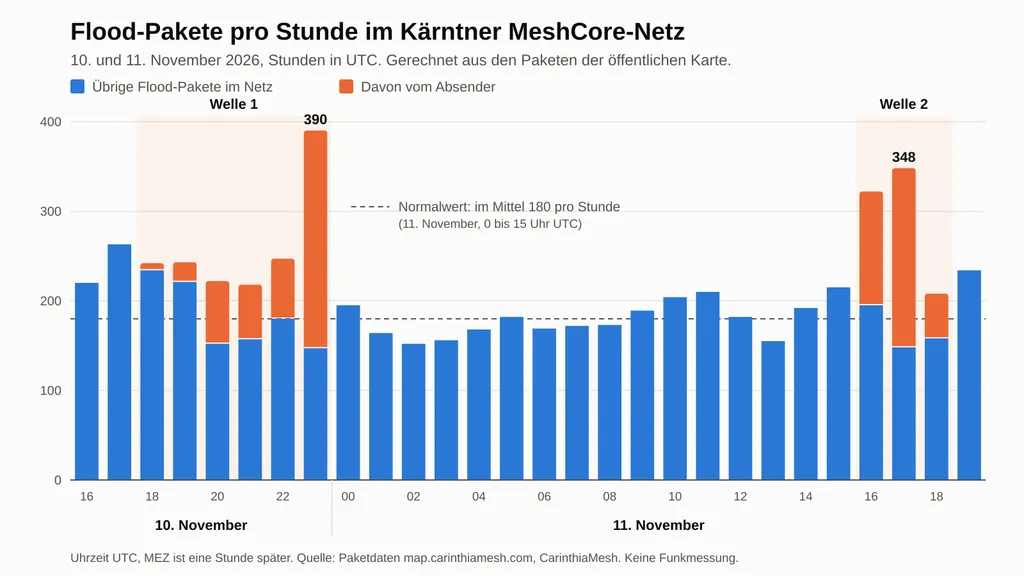
Ein normaler Tag sieht im Netz so aus: Im Mittel rund 180 Flood-Pakete pro Stunde. In der Spitze der ersten Welle (Nacht auf den 11.11., 00 bis 01 Uhr) waren es 390, davon 243 vom Absender, also 62 Prozent. In der Spitze der zweiten Welle (11.11., 18 bis 19 Uhr) waren es 348, davon 200 oder 57 Prozent.
Die Last auf den Repeatern hat sich damit ungefähr verdoppelt, und das Netz hat das locker ausgehalten: Der normale Kanalverkehr lief weiter, alle sechs Observer blieben aktiv, und das Netz blieb benutzbar. Als Stresstest war das ein gutes Zeichen.
Auffällig war noch etwas in den Pfaden der zweiten Welle. Kein Observer hörte ein Paket mit weniger als zwei Hops. In 40 Prozent der Pfade stand derselbe Repeater zweimal, beim übrigen Verkehr sind es 13 Prozent. Und die ersten Hops verteilten sich gleichmäßig über viele Repeater in ganz Kärnten. Das sieht nach vorbelegten, gefälschten Pfaden aus. Ein Betreiber in der Gruppe sah es genauso: Der Absender schreibt ein paar Pseudo-Hops in den Kopf, um zu verwirren. Für die Ortung sind diese Pfade damit wertlos.
Ein Abend in der Gruppe
Während die zweite Welle lief, spielte sich in der Kärnten-Funkt-MeshCore-Gruppe ab, was in solchen Momenten immer passiert: erst Ärger, dann Ideen, dann Arbeit.
Der Ärger war echt. Einer meinte, solange das so weitergehe, brauche man an Übungen gar nicht zu denken. Ein anderer schlug vor, gleich im ganzen Land die Repeater abzudrehen, damit dem Absender die Lust vergeht.
Dann wurde es konkret, und die Runde klärte ein paar Dinge, die jeder Einsteiger wissen sollte:
- Im eigenen Client blockieren räumt nur die eigene Anzeige auf. Die Pakete laufen weiter durchs Netz und fressen Sendezeit. Und weil sich der Name ständig ändert, gibt es nichts, worauf man filtern könnte.
- Den Absender kann man nicht sperren. Man kann nur die Stellen vom Netz trennen, über die er hineinkommt. Dann sind aber alle anderen auch draußen.
- Abdrehen heißt nicht Ausschalten. Gemeint ist, die Weiterleitung abzuschalten (
set repeat off). Der Repeater bleibt erreichbar, er trägt nur nichts mehr durchs Netz. Auch das wurde kurz klargestellt, damit alle dasselbe tun.
Dann wurde gehandelt. Zuerst fiel die Weiterleitung an einem Einstieg im Raum Spittal. Dann habe ich sie auf dem Dobratsch abgeschaltet, der Drehscheibe zwischen Kärnten Süd und West und dem Rest, und zuletzt fiel sie auf der Koralpe im Osten, damit die Flut nicht über den Lavanttaler Ast nach Österreich hinausläuft. Ein Betreiber nahm seinen Repeater für die ganze Nacht vom Netz. Kurz nach dem Abschalten war es ruhig, ob das Zufall war oder Wirkung, wissen wir nicht. Und es blieb nicht ruhig: Später am Abend meldeten Betreiber, dass es wieder losging. Diese Phase ist in den Zahlen dieses Artikels nicht enthalten.
Alle Repeater gingen danach wieder in Betrieb. Wer am Einstieg abschaltet, nimmt allen anderen den Weg ins Netz, das ist der Preis. Der Plan, der aus dieser Abwägung entstand, steht im Wiki: wiki.carinthiamesh.com/flood-abwehr (Schleifen erkennen, Hop-Grenze, Duty Cycle, Notschalter, Absender finden).
Detektive mit Grenzen
Parallel begannen Betreiber, den Absender einzukreisen. Zwei taten sich zusammen. Einer protokollierte ab dem Abend jedes Paket mit allen Metadaten und bot die Daten allen an, die damit eigene Auswertungen machen wollten. Andere dachten über Peilung mit SDR und Richtantenne für 869 MHz nach.
Dann kam die Frage, ob man aus der Empfangsstärke eine Entfernung ablesen kann. Die Antwort der Runde: nicht zuverlässig. Der Signal-Rausch-Abstand hängt auch vom lokalen Rauschen ab, die Empfangsleistung (RSSI) wäre der bessere Wert. Ein Betreiber maß an einem Tag einen Repeater in 18 Kilometern stärker als einen in 8 Kilometern, beide mit freier Sicht. Andere berichteten von Repeatern, die man trotz geringer Entfernung nicht hört, weil ein Hügel im Weg steht, und von Pfaden, in denen Repeater auftauchten, die sich eigentlich gar nicht hören dürften. Das passt zu dem, was wir schon vermuten: Der Pfad wurde vermutlich gefälscht. Triangulieren, so das Fazit, ist schwerer als gedacht.
Wer es ist, wissen wir deshalb nicht.
Die dritte Nacht: ein Schriftzug auf der Karte
Dann kam der Donnerstag, und mit ihm eine Überraschung, die mit Nachrichten nichts zu tun hatte. In der Nacht auf den 12. November waren auf der Karte plötzlich 190 neue Knoten zu sehen, deren Positionen zusammen einen Schriftzug nördlich von Kärnten ergaben.
Die Fakten dazu: Von 01:39 bis 02:06 Uhr, rund 27 Minuten lang, kamen 356 Advert-Pakete, bis zu 24 pro Minute, unter 190 verschiedenen Namen. 90 Namen traten mit einem einzigen Advert auf, die übrigen mit zwei bis fünf. Die Pakete liefen als normale Floods über alle Repeater, im Schnitt 124 Byte lang, und fünf Observer hörten sie. Danach kam nichts mehr.
Der Schaden: Die Karte ist verfälscht, bis die Knoten nach sieben Tagen herausfallen. Dem Funkverkehr hat es kaum geschadet, 356 Pakete in einer halben Stunde sind für das Netz verkraftbar. Ob derselbe Absender dahintersteckt wie bei den Nachrichtenfluten, ist offen.
Hat der Absender gegen die Regeln verstoßen?
In der Gruppe fragte jemand, ob der Absender damit gegen Regeln verstoßen hat. Dafür muss man wissen, was in unserem Band überhaupt gilt.
MeshCore läuft in Europa im 869-MHz-Band, einem Band für Geräte mit geringer Reichweite (Short Range Devices). Man darf es ohne Lizenz nutzen, aber nicht ohne Bedingungen. Österreich verweist dafür in der Frequenznutzungsverordnung 2013 auf die EU-Entscheidung 2006/771/EG über Geräte mit geringer Reichweite. Für den Bereich 869,4 bis 869,65 MHz gilt dort: höchstens 500 mW Sendeleistung (ERP, effektive Strahlungsleistung) und entweder Techniken zum Frequenzzugang und zur Störungsminderung oder ein Arbeitszyklus von höchstens 10 Prozent. Die Verordnung führt solche Vorgaben in der Spalte "Nutzungsbedingungen".
Der Arbeitszyklus, auf Englisch Duty Cycle, ist der Anteil der Zeit, in der ein einzelnes Gerät tatsächlich sendet, gemessen über eine fortlaufende Stunde. 10 Prozent einer Stunde sind 360 Sekunden Sendezeit. Bei unseren Funkparametern und rund einer Sekunde pro Paket sind das etwa 360 Pakete pro Stunde und Gerät.
Was das in der Praxis heißt:
- Es zählt die Summe über die Stunde, nicht die Geschwindigkeit. Wer kurz sehr schnell sendet und dann lange Pause macht, kann im Limit bleiben.
- Das Limit gilt für jedes sendende Gerät einzeln, auch für Repeater. Auch weitergeleitete Pakete zählen als Sendezeit.
- Das Limit regelt die Sendezeit, nicht den Inhalt. Spam kann innerhalb des Limits liegen und trotzdem lästig sein.
- Erst wer über die 10 Prozent kommt, verstößt gegen die Nutzungsbedingungen des Bandes. Darunter ist es unerwünscht, aber keine Regelverletzung.
Dann zur Rechnung. Wir rechnen mit den Paketen, die unsere Observer gehört haben, und 1,0 bis 1,17 Sekunden Sendezeit je Paket. Das Limit sind 10 Prozent pro Stunde, also 360 Sekunden. Als Absender nehmen wir ein einziges Gerät an. Wir vermuten, dass tatsächlich nur eines dahintersteckte, beweisen können wir es nicht.
- Welle 1: In der Spitzenstunde 243 Pakete, etwa 243 Sekunden Sendezeit, also etwa 6,8 Prozent.
- Welle 2: In der Spitzenstunde 200 Pakete, etwa 200 Sekunden, also etwa 5,6 Prozent.
- Die Adverts der dritten Nacht: 356 Pakete in 27 Minuten, etwa 404 bis 416 Sekunden, also etwa 11 Prozent der Stunde, in den schlimmsten zehn Minuten sogar rund 37 Prozent Sendezeit.
Das ist eine Schätzung, keine Messung: Pakete, die kein Observer gehört hat, fehlen, die echte Sendezeit kann also höher sein. Sendeten mehrere Geräte, lag jedes einzelne darunter. Die beiden Nachrichtenfluten blieben damit unter den 10 Prozent. Die Adverts lagen darüber, falls ein einziges Gerät sie gesendet hat.
Meine Schlussfolgerung: Das Repeater-Netz muss seine Widerstandskraft selbst herstellen. Eine Behörde wird dabei kaum helfen, außer es wird zu einer Frage der Frequenznutzung.
Wer mitliest, und wer beschuldigt
Mehrere Betreiber hatten das Gefühl, dass der Absender in der Telegram-Gruppe mitliest. Nachweisen kann das keiner, und in einer offenen Gruppe kann man ohnehin niemanden ausschließen.
Mir ist hier ein Punkt wichtig: Beschuldigungen, direkt oder indirekt, haben weder im Mesh noch in der Gruppe etwas verloren. Jeder kann sich jeden Gerätenamen geben. Ein Name sagt nichts über den, der dahintersteckt.
Im öffentlichen Kanal ist es während der zweiten Welle trotzdem passiert. Dort wurde darüber spekuliert, wer hinter den Nachrichten steckt, und eine Gruppe von Funkamateuren aus Kärnten pauschal beschuldigt, von einem Gerät, hinter dem dem Namen nach ein Funkamateur stehen könnte. Wer wirklich dahintersteckt und ob er etwas mit der Flut zu tun hat, kann keiner sagen.
Später kamen in der Gruppe wieder Andeutungen, auch hier ohne Beleg. Mein Eindruck ist, dass sie von derselben Stimme stammen.
Ich halte es für möglich, dass genau das das Ziel ist. Eine Flut, die Betreiber gegeneinander aufbringt, schadet mehr als eine, die nur Sendezeit kostet.
Und im Ernstfall?
Die Frage, die in der Gruppe nach der Flut am lautesten gestellt wurde, ist die unbequemste. Ein Betreiber wies darauf hin, dass MeshCore eher ein Netz für die Bevölkerung ist als für Einsatzkräfte. Fällt das Handynetz aus, so die Befürchtung, steigt die Zahl der Nachrichten schlagartig, und das Netz ist belastet, ganz ohne böse Absicht.
Vom 13. bis 15. November läuft in Kärnten die Katastrophenschutzübung Combined Success, die das Land Kärnten und das Bundesheer seit 2009 veranstalten. Soweit ich weiß, spielt sie diesmal ein Erdbeben durch, und Funkamateure geben Meldungen auf 2 m und 70 cm weiter. MeshCore ist dabei bisher nicht vorgesehen. Ich habe bei den Beteiligten nachgefragt und angeregt, es künftig mitzudenken.
Daraus folgt für mich: Wir sollten im Netz üben, wie man im Ernstfall sendet, mit definierten Kanälen und klaren Absprachen. Ein Vorschlag aus der Runde: die weiten Scopes (*, Europa, Österreich) von den Repeatern nehmen und nur lokal arbeiten. Ich würde das einsetzen, sobald wieder etwas ausschlägt. Auf allen Repeatern koordiniert umzusetzen ist die eigentliche Arbeit, und genau die sollten wir üben, statt sie im Ernstfall zu lernen.
Der Test und was er gezeigt hat
Ich sehe diese drei Tage als Test, und er ist gut ausgegangen. Flut, falsche Knoten und gefälschte Pfade hat das Netz locker ausgehalten, der übrige Verkehr lief weiter. Mindestens so wichtig wie die Technik war, was unter uns Meshern passiert ist: Wir haben uns schnell abgestimmt, ohne dass jemand bestimmen musste. Am Ende dieser Tage hielt einer von uns fest, dass man zusammenhält und zusammenarbeitet. Dem ist wenig hinzuzufügen. Bei uns Meshern macht jeder mit, der ein Gerät hat, ob im Verein oder privat, und das ist die eigentliche Verteidigung. Technik allein hätte hier wenig geholfen.
Der Test hat auch gezeigt, woran wir arbeiten sollten: eine einheitliche Mindestabwehr auf allen Repeatern, ein geübter Ablauf für den Ernstfall und mehr Observer, die Daten teilen.
Und mitten in der Aufregung kam am Donnerstagmittag eine Frage aus der Gruppe, die ganz anders klang: Was hält man von einem Repeater bei Feldkirchen, mit direkter Sicht zum Magdalensberg und hinauf nach Ossiach? Ich habe geantwortet: gute Idee, und gefragt, ob es dafür schon einen Standort gibt oder erst die Idee, und was man an Hardware bräuchte.
Das Netz wächst weiter.
Was man mitnehmen kann
Vorgehen bei einem Angriff in sechs Schritten
- Lage mit Zählungen belegen, ohne Nachrichteninhalte.
- Betreiber informieren und vorläufig nichts umstellen.
- Mindestabwehr einheitlich auf allen Repeatern.
- Den Einstieg befristet abschalten (
set repeat off), wenn nötig. - Quelle eingrenzen, ansprechen statt anprangern.
- Danach dokumentieren.
Was wirkt, was nicht
- Ein privater Kanal schützt den Inhalt, aber nicht vor der Flut.
- Ein Scope sortiert, schützt aber nicht, weil sich der Code aus dem Regionsnamen berechnen lässt.
- Pfade und Empfangsstärken sind für die Ortung nur ein Hinweis, keine Spur, vor allem nicht bei gefälschten Köpfen.
- Wirksam sind nur Maßnahmen, die Menge und Weite der Floods begrenzen. Im Ernstfall ist es das befristete Abschalten der Weiterleitung am Einstiegspunkt, mit dem Preis, dass dort alle anderen draußen bleiben.
Appell
- Andere Namen nicht als Verdachtsgrund lesen, und nirgends ohne Beleg beschuldigen.
- Das Netz gehört niemandem allein. Es lebt von Absprachen der Community, zum Beispiel beim Benennen der Geräte. Wer mitmacht, hält sie ein und stellt das Netz nicht als sein eigenes dar.
- Repeater einheitlich konfigurieren und den Firmware-Stand sichtbar halten.
- Eigene Observer betreiben und Daten teilen: Wer Pakete mitschreibt, kann später belegen, was passiert ist.
- Wer sich an Sendeleistung und Duty Cycle hält, handelt innerhalb der Regeln, und trotzdem kann ein Netz leiden. Darum braucht es Absprachen.
73, Michi OE8YML
Transparenzhinweis
Ich habe diesen Artikel mit Unterstützung von KI (Claude, Anthropic) auf Basis meiner Auswertungen und der Beobachtungen aus der Betreibergruppe geschrieben und geprüft. Alle Zahlen sind aus den Paketen der öffentlichen Karte (map.carinthiamesh.com) gerechnet, nicht am Funk gemessen, die Sendezeiten sind Schätzungen unter den genannten Annahmen. Der Beitrag enthält keine Nachrichteninhalte, keine Schlüssel und keine Positionen von Privatpersonen. Wer hinter den Nachrichten und den gefälschten Knoten steckt, ist unbekannt. Die beiden Titelmotive sind KI-generiert und dienen nur der Illustration. Korrekturen und Ergänzungen gerne an [email protected].